
チェック・ポイント・リサーチ、2026年10月の主要なサイバー脅威を発表 世界的なサイバー攻撃が前年比で約3割増える中、日本への攻撃は前年比82%増加
リリース発行企業:チェック・ポイント・ソフトウェア・テクノロジーズ株式会社
情報提供:
サイバーセキュリティソリューションのパイオニアであり、世界的リーダーであるチェック・ポイント・ソフトウェア・テクノロジーズ(Check Point(R) Software Technologies Ltd.、NASDAQ: CHKP、以下チェック・ポイント)の脅威インテリジェンス部門であるチェック・ポイント・リサーチ(Check Point Research、以下CPR)は、2026年10月のグローバル脅威インテリジェンスの分析結果を発表しました。
2026年10月、世界の組織が受けたサイバー攻撃は1組織あたり週平均2,550件に達しました。これは9月と比べて9%減少したものの、前年同月比では32%増加しています。日本では、1組織あたりの週平均攻撃件数は2,000件で、9月の2,319件から減少したものの、前年同月比では82%増となりました。世界平均同様、前月から減少はしたものの増加率は世界平均を大きく上回りました。この増加は、AIを利用した高度な攻撃ツールが言語を超えて容易に利用できる環境となり、世界的にサイバー攻撃数が増える中、広範囲を対象とする日和見的なサイバー犯罪のターゲットとして、日本への攻撃も増加する傾向にあることを示唆しています。
全体的な攻撃件数とフィッシング攻撃は前月比で減少した一方、高リスクな生成AIプロンプトの使用は増加を続けています。また、公表されたランサムウェア攻撃件数は過去最高の1,063件を記録し、AIツールを広範に活用する新たなランサムウェアグループがトップ3に食い込みました。
チェック・ポイントのデータリサーチマネージャーであるオマー・デンビンスキー(Omer Dembinsky)は次のように述べています。
「月間の数値が減少したことで、リスクレベルも低下したと考えるのは誤りです。攻撃件数は依然、1年前との比較で約3割多い水準にあります。世界のあらゆる地域で2025年を上回る攻撃件数が確認されており、従業員が生成AIツールに機密データを共有するケースも増加しています。また、ランサムウェアグループも活動の中へのAIの組み込みを進めています。防御側は、攻撃をより早い段階で阻止することが重要です。AIを活用した保護機能と、共有される脅威インテリジェンスを連携させ、ネットワーク、クラウド、電子メール、エンドポイント、AIサービス全体にわたって対策を広げることが必要です」
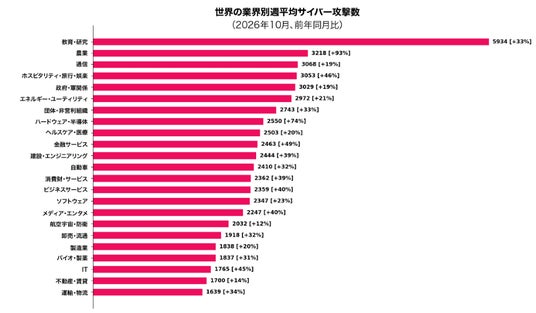
教育・研究分野が最多の攻撃を受けた一方、農業分野で攻撃増加率が最大に
2026年10月、「教育・研究」分野が最も多くの攻撃を受けた業界となりました。1組織あたりの週平均攻撃件数は5,934件に達し、前年比33%増となりました。学校、大学、研究機関は多数のユーザーを抱え、アクセスしやすいオープンネットワークを備えている傾向にあることが、この突出した攻撃数の理由と考えられます。「農業」分野は、1組織あたり週平均3,218件の攻撃を受け、前年比93%増という主要業界の中で最大の増加率を記録し、2位にランクインしています。「通信」業界は3,068件(19%増)で3位となりました。
注目すべきは、調査対象の業界すべてで、攻撃件数が前年比2桁増を記録したことです。「政府・軍関係」、「エネルギー・ユーティリティ」、「ヘルスケア・医療」といった社会的に重要度の高い業界もランキング上位に入っています。これらの業界は、大規模なユーザー基盤、重要なサービス、広範なデジタル環境を有するため、攻撃者の重点的な標的となっています。
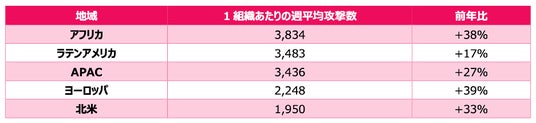
攻撃件数が最も多いのはアフリカ、一方ヨーロッパで増加ペースが最も急速に
地域別では、アフリカが最も多くの攻撃を受け、1組織あたりの週平均攻撃件数は3,834件(前年比38%増)となりました。これに続いて、ラテンアメリカでは3,483件、APACでは3,436件を記録しています。一方、増加率が最も高かったのはヨーロッパで、攻撃件数は2025年10月と比べて39%増加しました。これはアフリカの38%増、北米の33%増を上回る伸び率です。ヨーロッパの攻撃件数は上位3地域を下回るものの、その急速な増加は脅威動向の深刻化を示しています。
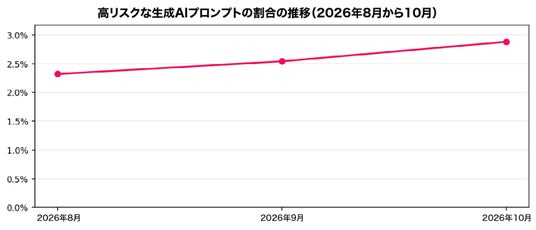
高リスクな生成AIプロンプトが引き続き増加
2026年10月、企業で利用された生成AIのプロンプトのおよそ35件に1件(2.9%)が機密漏えいのリスクが高いと評価されました。このようなプロンプトは、生成AIツールを日常的に利用している組織の90%に影響を及ぼしました。また、プロンプトの12%には、機密性の高い可能性がある情報が含まれていました。高リスクなプロンプトの割合は、8月の43件に1件(2.3%)、9月の39件に1件(2.5%)から現在に至るまで、過去3カ月間連続で上昇しています。また、ユーザー1人あたりの月間プロンプト送信数は平均91件で、各組織は平均7つの生成AIツールを利用していました。プロンプトを介したデータ漏えいリスクがますます高まる中、企業は従業員が共有する情報やデータの送信先、適用される保護措置を明確に把握する必要があります。
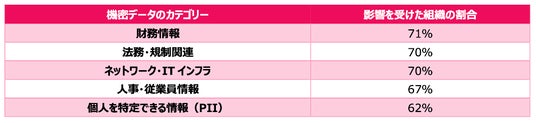
生成AIへの入力データには、企業活動の根幹に関わる情報が含まれます。10月、生成AIへの入力において最も多く確認された機密データのカテゴリーは「財務情報」で、71%の組織で確認されました。「法務・規制関連」、「ネットワーク・ITインフラ」はそれぞれ70%、「人事・従業員情報」は67%、「個人を特定できる情報(PII)」は62%の組織で確認されました。これらの数値は、影響を受けた組織の割合を示すものであり、該当するプロンプトの割合を示すものではありません。ハードウェアやネットワーク構成、IPアドレスなどのインフラ情報は内部環境を把握する手がかりとなるため、攻撃者にとって特に価値の高い情報となります。
情報漏えいのリスクは、業界や地域によって大きく異なります。業界別では、「ビジネスサービス」分野が最も高く、生成AIプロンプトの19件に1件(5.4%)が高リスクと評価されました。これは、世界平均2.9%のほぼ2倍にあたり、「政府・軍関係」分野(4.6%)と「金融サービス」(4.5%)がこれに続きました。地域別では、ラテンアメリカが26件に1件(3.8%)と際立っており、世界平均を大幅に上回りました。これに北米の30件に1件(3.3%)、APACの40件に1件(2.5%)が続いています。こうした傾向は、顧客や市民、患者に関する情報、あるいは財務情報などのデータを扱う組織に、それぞれの業界に合わせたAIガバナンスが必要であることを示しています。
フィッシング攻撃は9月から減少、悪意あるリンクが主要な誘導手段に
2026年10月には、悪意あるフィッシングメールの割合が減少しました。9月には悪意あるメールの割合が1.10%(91通に1通)であったのに対し、10月には0.78%(128通に1通)となりました。これらのメールのうち、79%にはリンクが、14%には添付ファイルが含まれており、悪意あるリンクが依然として攻撃者の主要な侵入手段となっています。ただし、リンクや添付ファイルを含まず、ソーシャルエンジニアリングのみを利用したメールも一部確認されました。地域別では、北米が0.81%(123通に1通)と最も高い割合を記録しました。また業種別では、「建設・エンジニアリング」分野が1.72%(58通に1通)と最も高く、世界平均の2倍以上となりました。これに「不動産・賃貸」の1.05%、「団体・非営利組織」の0.97%が続きました。
ランサムウェアが前年比35%増加、ビジネスサービス業界に最も大きな打撃
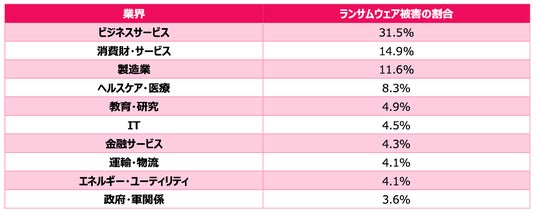
2026年10月、ランサムウェアによる恐喝を行うグループが公表した被害数は1,063件に達しました。これは前年同期比35%の増加であり、単月の公表件数としては過去最多となりました。業界別では、「ビジネスサービス」が全体の31.5%を占め、「消費財・サービス」(14.9%)、「製造業」(11.6%)がこれに続きました。「ビジネスサービス」分野では複数の顧客のデータやシステムへのアクセス権を保有する事業者が多く、1件のセキュリティ侵害が、顧客にも広範な影響を及ぼす可能性があります。また地域別では、公表された被害の48%が北米に集中し、ヨーロッパが22%、APACが18%でした。また国別では、米国だけで全体の44.3%を占め、ドイツ(5.2%)やカナダ(4.0%)を大きく上回りました。これらの数値は、個々の組織が直面するリスクではなく、公表された被害がどの地域や国に集中しているかを示しています。
The Gentlemenが首位を維持する一方、新興グループn0nがトップ3入り
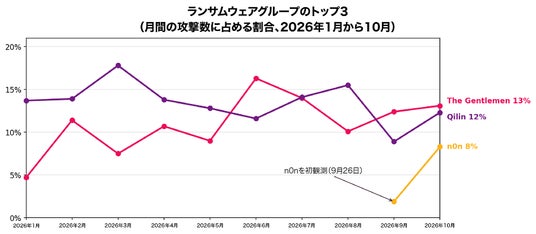
2026年10月、The Gentlemenが最も活発なグループとなり、公表された攻撃の13%を占めました。これにQilinが12%という僅差で続きました。3位には全体の8%を占めたn0nが入りました。これは、同グループが初めて確認された9月の2%から大幅な増加です。n0nはデータ窃取・恐喝グループで、AIを活用したツールに大きく依存しています。こうした動向は、生成AIの利用が脅威アクターの悪意ある活動を加速・拡大させ、その世界的な影響力の広がりを後押しし得ることを示しています。新たなグループが登場する一方、活動を停止するグループもあり、活動中のグループ数は3カ月連続で横ばいとなっています。
2026年10月の調査結果は、攻撃者に悪用される前に、組織がセキュリティ上のエクスポージャーリスクに対処すべき理由を浮き彫りにしています。AIを活用した保護機能、脅威インテリジェンスの共有、一貫したガバナンスを組み合わせた防止最優先の戦略によって、セキュリティチームはネットワーク、クラウド、デジタルワークスペース、AIシステム全体で脅威をより早期に阻止できるようになるとともに、運用の簡素化とAIの安全な導入を実現できます。
本プレスリリースは、米国時間2026年11月11日に発表されたブログ(英語)をもとに作成しています。
Check Point Researchについて
Check Point Researchは、チェック・ポイントのお客様、脅威情報コミュニティを対象に最新のサイバー脅威インテリジェンスの情報を提供しています。チェック・ポイントの脅威インテリジェンスであるThreatCloud AIに保存されている世界中のサイバー攻撃に関するデータの収集・分析を行い、ハッカーを抑止しながら、自社製品に搭載される保護機能の有効性について開発に携わっています。100人以上のアナリストや研究者がチームに所属し、セキュリティ ベンダー、捜査当局、各CERT組織と協力しながら、サイバーセキュリティ対策に取り組んでいます。
ブログ: https://research.checkpoint.com/
X: https://x.com/_cpresearch_
チェック・ポイントについて
チェック・ポイント・ソフトウェア・テクノロジーズ(www.checkpoint.com)は、世界各国の10万を超える組織を保護するグローバルなサイバーセキュリティのリーダー企業です。チェック・ポイントは、企業の安全なAIトランスフォーメーションの保護をミッションとして掲げています。防止優先のアプローチとオープンエコシステムアーキテクチャを基盤に、組織がリスクを低減し、業務を簡素化して、自信を持ってイノベーションを推進できるよう支援します。チェック・ポイントの統合セキュリティアーキテクチャは、進化する脅威や拡大するAI攻撃対象領域に継続的に適応し、ハイブリッドネットワーク、クラウド環境、デジタルワークスペース、AIシステムを保護します。4つの戦略的柱であるハイブリッドメッシュネットワークセキュリティ、ワークスペースセキュリティ、エクスポージャー管理、AIセキュリティを軸に、チェック・ポイントは複雑なマルチベンダー環境全体にわたり、一貫した保護と可視性を提供します。チェック・ポイント・ソフトウェア・テクノロジーズの全額出資日本法人、チェック・ポイント・ソフトウェア・テクノロジーズ株式会社(https://www.checkpoint.com/jp/)は、1997年10月1日設立、東京都港区に拠点を置いています。
ソーシャルメディア アカウント
・Check Point Blog: https://blog.checkpoint.com
・Check Point Research Blog: https://research.checkpoint.com/
・YouTube: https://youtube.com/user/CPGlobal
・LinkedIn: https://www.linkedin.com/company/check-point-software-technologies/
・X: https://x.com/checkpointjapan
・Facebook: https://www.facebook.com/checkpointjapan
将来予想に関する記述についての法的な注意事項
本プレスリリースには、将来予想に関する記述が含まれています。将来予想に関する記述は、一般に将来の出来事や当社の将来的な財務または業績に関連するものです。本プレスリリース内の将来予想に関する記述には、チェック・ポイントの製品およびソリューションに関する見通し、将来的な成長、業界におけるリーダーシップの拡大、株主価値の上昇、および業界をリードするサイバーセキュリティプラットフォームを世界の顧客に提供することについての当社の見通しが含まれますが、これらに限定されるものではありません。これらの事項に関する当社の予想および信念は実現しない可能性があり、将来における実際の結果や事象は、リスクや不確実性がもたらす影響によって予想と大きく異なる可能性があります。本プレスリリースに含まれる将来予想に関する記述に伴うリスクや不確実性は、2026年3月31日にアメリカ合衆国証券取引委員会に提出した年次報告書(フォーム20-F)を含む証券取引委員会への提出書類に、より詳細に記されています。本プレスリリースに含まれる将来予想に関する記述は、本プレスリリースの日付時点においてチェック・ポイントが入手可能な情報に基づくものであり、チェック・ポイントは法的に特段の義務がある場合を除き、本プレスリリース記載の将来予想に関する記述について更新する義務を負わないものとします。
本件に関する報道関係者からのお問い合わせ
チェック・ポイント広報事務局 (合同会社NEXT PR内)
Tel: 03-4405-9537 Fax: 03-6739-3934
E-mail: checkpointPR@next-pr.co.jp
特集


最新ニュース


暮らす・働く


買う


見る・遊ぶ


みん経トピックス
プレスリリース


